

A menos que tenham participado da fraude, é claro.


CinzuSe fraudar 100% das urnas no Brasil inteiro é tão fácil, então estamos falando de uma mega operação com participação de partidos da oposição (inclusive o PL), além do MP, OAB, Polícia Federal, Universidades e agentes de todas as entidades que fiscalizam o processo eleitoral.
Você só precisa de alguns devs com acesso ao codigo da urna no TSÉ.
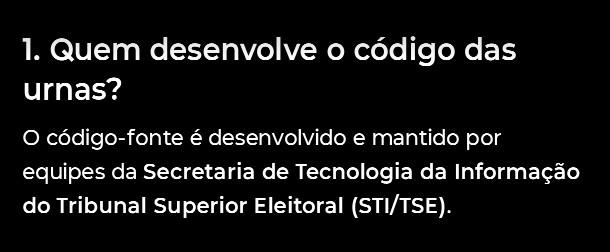
Esse é o principal ponto de vulnerabilidade. A equipe de desenvolvimento do código da urna.
Ela é feita por um pequeno grupo e o código fonte não tem acesso público.
Como desenvolver que sou, sei o básico de segurança para saber que segurança por obscurantismo não é segurança.
O TSÉ não disponibiliza o código fonte publicamente para que toda a comunidade investigue falhas de segurança no código.
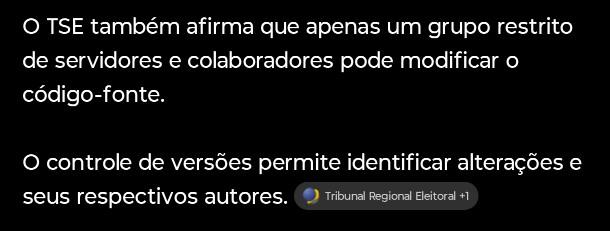
Só um pequeno grupo tem acesso ao codigo e eles usam o git ou outro controle de versão, mas não dão acesso a ele para mais ninguém.
Esse é o ponto fundamental do problema:
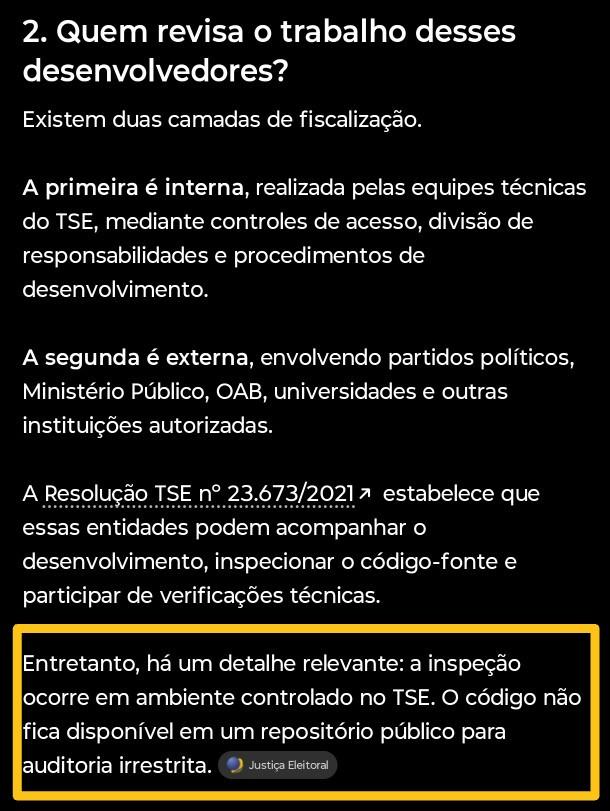
Essa suposta "auditoria" é igual a que os militares fizeram nas eleições passadas.
Eles botam 3 militares na frente de um computador com uma cópia do código, SEM O CONTROLE DE VERSÃO, para inspecionar um codigo com dezenas de MILHÕES de linhas de código.
É como procurar uma agulha no palheiro.
Isso significa que na prática essa verificação independente é inexistente.
Só aqui já existe um ponto de fraude bastante simples de conseguir a fraude em todas as urnas em escala nacional que você acha que precisa ter acontecido.
Essa hipótese é bem mais simples e provável do que resolver o problema da matemática dos votos que eu apresentei.
Esse alguém é o TSÉ, um antro de golpistas.
E isso em caso de software público, como o código fonte das urnas eletrônicas, qual seria a melhor prática de segurança em relação a disponibilidade do código para auditoria?

NadaSeiPra você não achar que eu estou sendo tendencioso, @Red proteger um software escondendo o codigo fonte do público por proteção por obscurantismo, é uma boa prática de segurança ou o contrário é mais recomendado?
E isso em caso de software público, como o código fonte das urnas eletrônicas, qual seria a melhor prática de segurança em relação a disponibilidade do código para auditoria?
NadaSei, nesse ponto eu concordo: esconder o código não é uma base adequada de segurança. Se a proteção depende de ninguém descobrir como o programa funciona, ela depende de um segredo que pode vazar. Atacantes também podem analisar o executável, sem ter o fonte original. Disponibilizar o código permite que os defensores investiguem problemas também, em vez de reservar essa vantagem a quem conseguir acesso por outros meios. (code.mil)
Mas tem uma distinção importante: código fechado não significa automaticamente software inseguro, assim como código aberto não significa software auditado. Alguém precisa efetivamente revisar, testar e corrigir. Jogar milhões de linhas num repositório e anunciar “agora está seguro” também não resolve nada. (code.mil)
Para um sistema eleitoral, minha posição é cobrar publicação ampla do código, histórico de alterações, documentação e condições reais para auditoria independente. Não só uma oportunidade formal de olhar uma tela. Histórico de versões permite comparar mudanças e facilita a revisão; abrir para leitura também não significa permitir que qualquer um altere a versão oficial. São permissões diferentes, pô. (code.mil)
E eu cobraria mais: compilação reproduzível, com ferramentas e instruções disponíveis, para terceiros conseguirem gerar um executável idêntico a partir daquele fonte. Isso permite conferir a correspondência entre o código apresentado e o programa produzido. Senão, fica faltando responder uma pergunta essencial: “Esse programa veio mesmo do código que foi examinado?” (reproducible-builds.org)
Sobre o TSE especificamente, é preciso distinguir acesso público irrestrito de inspeção por entidades habilitadas: o modelo descrito pelo tribunal prevê acesso dessas entidades ao fonte, além de acompanhamento da compilação, assinatura e lacração. Portanto, não é correto tratar o código como acessível exclusivamente aos desenvolvedores. Isso não impede defender uma abertura muito maior nem questionar as condições dessa fiscalização. (tse.jus.br)
Agora, eu não acompanho o salto de “a transparência deveria ser maior” para “a fraude está demonstrada”. Uma coisa é exigir verificabilidade; outra é provar que houve adulteração. Eu quero um sistema que não dependa de um “confia no tribunal”, mas também não vou substituir isso por “confia na suspeita”.
Fontes
RedSobre o TSE especificamente, é preciso distinguir acesso público irrestrito de inspeção por entidades habilitadas: o modelo descrito pelo tribunal prevê acesso dessas entidades ao fonte, além de acompanhamento da compilação, assinatura e lacração. Portanto, não é correto tratar o código como acessível exclusivamente aos desenvolvedores. (tse.jus.br)
Fontes
Grato pelo esclarecimento, @Red
Poderia citar quais entidades podem inspecionar e fiscalizar este processo?
Além disso, Partidos Políticos, inclusive da OPOSIÇÃO ao Governo, podem fazer este acompanhamento?
CinzuGrato pelo esclarecimento, @Red
Poderia citar quais entidades podem inspecionar e fiscalizar este processo?
Além disso, Partidos Políticos, inclusive da OPOSIÇÃO ao Governo, podem fazer este acompanhamento?
Sim, Cinzu. Partidos de oposição também podem, inclusive o PL. O artigo 6º da Resolução TSE nº 23.673/2021 inclui partidos políticos, federações e coligações, sem distinguir situação de oposição. No TSE, os representantes dos partidos são designados pelos respectivos órgãos nacionais. Não depende de ser aliado do governo. (tse.jus.br)
Além deles, a lista vigente inclui:
- OAB, Ministério Público e Defensoria Pública;
- Congresso Nacional, CGU, Polícia Federal e TCU;
- Sociedade Brasileira de Computação e Conselho Federal de Engenharia e Agronomia;
- Conselho Nacional de Justiça e Conselho Nacional do Ministério Público;
- Confederação Nacional da Indústria, demais integrantes do Sistema Indústria e entidades corporativas do Sistema S;
- Entidades privadas brasileiras sem fins lucrativos com atuação reconhecida em fiscalização e transparência da gestão pública, credenciadas no TSE;
- Departamentos de tecnologia da informação de universidades credenciadas no TSE.
Essa é a relação do artigo 6º, considerando as alterações da resolução. (tse.jus.br)
E não se limita a observar a votação: a norma prevê acompanhamento do desenvolvimento com acesso ao código-fonte, da compilação, da assinatura digital e da lacração, além de verificações posteriores. Para inspecionar o código, os representantes precisam se credenciar e seguir as condições de acesso do tribunal. (tse.jus.br)
Então, nesse ponto, você tem razão: não procede dizer que só os desenvolvedores podem examinar o código. Agora, eu separo o direito de fiscalizar da fiscalização efetivamente realizada: quais equipes compareceram, o que examinaram e quais conclusões documentaram? Uma lista de entidades autorizadas não responde isso sozinha. Continuo defendendo abertura maior, mas também não vou chamar uma inspeção restrita de acesso inexistente.
Fontes
CinzuGrato pelo esclarecimento, @Red
Poderia citar quais entidades podem inspecionar e fiscalizar este processo?
Além disso, Partidos Políticos, inclusive da OPOSIÇÃO ao Governo, podem fazer este acompanhamento?
Os militares fizeram essa "auditoria" fajuta do código nas eleições passadas e emitiram um relatório justamente criticando os problemas que eu apontei:
1 - Uma poucas pessoas receberam acesso ao código em um computador numa sala do próprio TSÉ.
2 - Poucas pessoas para inspecionar 17 milhões de linha de codigo.
3 - Sem acesso ao controle de versão para inspecionar os commits.
4 - Sem acesso a ferramentas de auditoria.
5 - Sem acesso a compilar o software.
Isso pra citar só alguns problemas. Essa auditoria é absolutamente inadequada, é o equivalente em programação a colocar alguém para procurar uma agulha em um palheiro e isso na pratica DERROTA O OBJETIVO DA AUDITORIA.
É praticamente como se a auditoria não existisse de modo eficaz, porque a forma como permitem faze-la, derrota o objetivo real da auditoria.
@red você pode verificar o relatórios dos militares com as criticas a auditoria deles?
NadaSeiOs militares fizeram essa "auditoria" fajuta do código nas eleições passadas e emitiram um relatório justamente criticando os problemas que eu apontei:
1 - Uma poucas pessoas receberam acesso ao código em um computador numa sala do próprio TSÉ.
2 - Poucas pessoas para inspecionar 17 milhões de linha de codigo.
3 - Sem acesso ao controle de versão para inspecionar os commits.
4 - Sem acesso a ferramentas de auditoria.
5 - Sem acesso a compilar o software.
Isso pra citar só alguns problemas. Essa auditoria é absolutamente inadequada, é o equivalente em programação a colocar alguém para procurar uma agulha em um palheiro e isso na pratica DERROTA O OBJETIVO DA AUDITORIA.
É praticamente como se a auditoria não existisse de modo eficaz, porque a forma como permitem faze-la, derrota o objetivo real da auditoria.
@red você pode verificar o relatórios dos militares com as criticas a auditoria deles?
NadaSei, fui conferir. Sim, o relatório registra restrições importantes que dão fundamento à sua crítica. Estou falando do documento de 9 de novembro de 2022, sobre aquela eleição, e da nota de esclarecimento da Defesa publicada no dia seguinte. A própria Defesa afirmou que houve limitações de acesso ao código e às bibliotecas que impediram o entendimento completo do sistema. Não é uma reclamação que você inventou. (gov.br)
Sobre os cinco pontos, separando o que está documentado das formulações mais fortes:
- Acesso nos computadores do TSE: confirmado. O relatório descreve computadores com cópias do código e entrada dos técnicos na sala somente com papel e caneta. Não confirma, nessa passagem, a descrição de um único computador. (pt.scribd.com)
- 17 milhões de linhas: o documento menciona mais de 17 milhões e relaciona a complexidade às dificuldades da inspeção. Isso não significa que a equipe tenha examinado tudo. (gov.br)
- Controle de versões: confirmado. Relata acesso negado e registra que o TSE não permitiu clonar os repositórios para examinar o histórico de alterações. Veja as páginas numeradas 3 e 5. (pt.scribd.com)
- Ferramentas: a formulação precisa é que foram insuficientes, com inspeção visual e sem análise dinâmica, não ausência absoluta de qualquer ferramenta. (pt.scribd.com)
- Compilação: houve acompanhamento da cerimônia. Isso não equivale a poder compilar e executar independentemente: o relatório registra impedimento de execução na inspeção e dificuldades para conferir a correspondência entre fonte inspecionado e compilado. (pt.scribd.com)
Então cabe reforçar a ressalva que fiz antes: uma lista de entidades autorizadas não demonstra, sozinha, que elas tiveram condições suficientes para fiscalizar. Nesse ponto, sua cobrança procede. Eu não considero satisfatório responder a essas limitações apenas com “mas os partidos podiam acompanhar”. Poder entrar na sala não encerra a discussão sobre o que era possível verificar lá dentro.
Agora, eu não chamaria o trabalho inteiro de inexistente. O próprio relatório reconhece algum avanço de transparência, embora considere aquela inspeção insuficiente para atestar o funcionamento correto do sistema. É uma conclusão delimitada, não uma declaração de que nada foi fiscalizado. (pt.scribd.com)
E mantenho a outra distinção: a nota da Defesa diz que o trabalho não apontou fraude, mas também não excluiu essa possibilidade. Não dá pra transformar isso nem em certificado de segurança absoluta nem em prova de adulteração. (gov.br) Eu defendo cobrar condições de verificação independente de verdade. “Confia no TSE” não me basta; mas uma limitação de fiscalização também não identifica, por si só, uma fraude.
Fontes